Failles PHP
Failles PHP : le 21 octobre 2026, le projet PHP a publié en urgence des correctifs pour deux failles critiques, CVE-2026-109618 et CVE-2026-109619. Ce que cela change pour un site, et pour un simple internaute.
Ce qui s'est passé
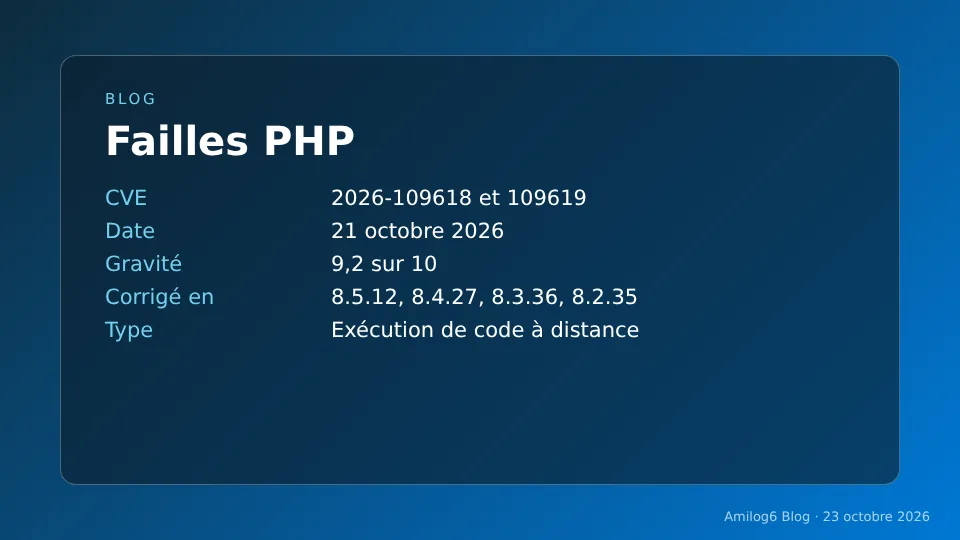
Le 21 octobre 2026, le projet PHP a publié des correctifs d'urgence pour deux failles notées 9,2 sur 10. Elles peuvent permettre de prendre le contrôle d'un serveur à distance, sans mot de passe, mais seulement dans certaines configurations de serveur.
Selon Astuces Aide Informatique, les détails ont fuité la veille, et un piège d'Amazon avait déjà enregistré une tentative d'exploitation le 17 octobre.
Où est la faille
Dans le moteur PHP lui-même, pas dans WordPress ni dans ses extensions. Mettre à jour WordPress ne suffit donc pas : c'est la version de PHP installée par l'hébergeur qui compte.
Les versions corrigées
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
PHP 8.2.35 est corrigée, mais cette branche arrive en fin de vie le 31 décembre 2026. PHP 8.1 et les versions plus anciennes n'ont pas de correctif officiel : le CERT-FR conseille de les isoler et de migrer. Des correctifs adaptés aux anciennes branches existent chez certains éditeurs, par exemple CloudLinux, mais ils dépendent de l'hébergeur. Le CERT-FR a publié l'alerte CERTFR-2026-ALE-014.
Ce que font les hébergeurs
- o2switch : désactivation de la fonction
session.upload_progressdès 8 h 07 et redémarrage des processus PHP. À 16 h 40, les nouveaux binaires n'étaient pas encore installés. - OVHcloud : règles de filtrage déployées sur ses clusters, puis maintenance.
- SiteGround : protections appliquées avant la sortie des correctifs.
- Cloudflare : protection par défaut pour ses clients qui utilisent son pare-feu, y compris en formule gratuite.
Ces protections limitent le risque, sans remplacer la mise à jour de PHP. Selon le CERT-FR, désactiver session.upload_progress ne réduit la surface d'attaque que pour l'une des deux failles.
Des sites mis hors ligne
Oui, par précaution. Le ministère de l'Intérieur a indiqué que des sites de préfectures étaient « temporairement mis hors ligne », en lien avec PHP, selon Reuters cité par Selectra. D'autres sites ont affiché des pages de maintenance le 21 octobre, d'après la presse :
- la préfecture de police de Paris, impots.gouv.fr (l'espace de gestion des comptes est resté accessible), la CRE et l'ADEME, en France ;
- le site de la CNIL, dès 12 h 30, qui a annoncé une maintenance sans la relier officiellement à PHP ;
- le site du Parlement néerlandais et d'autres sites à l'étranger, dont 4chan et DeviantArt.
Aucun de ces sites n'a été signalé comme piraté : ils ont été coupés en attendant les correctifs. Tous les organismes n'ont pas confirmé le lien avec PHP, et nous n'avons pas trouvé l'heure de retour en ligne de chacun. Certaines listes qui circulent, avec des chiffres ou des pays supplémentaires, ne sont pas sourcées : nous ne les reprenons pas.
Attaques réelles ou non
watchTowr dit avoir observé des tentatives d'exploitation sur son réseau de leurres, et Cloudflare a signalé du trafic d'attaque. Ces observations ne prouvent pas qu'un site a été compromis. Sophos n'avait détecté aucune attaque réelle à 16 h 20, selon Frandroid, et Huntress n'en avait observé aucune au soir du 21 octobre. Des démonstrations de l'attaque circulent, sans avoir été vérifiées.
Que faire si vous avez un site
- Demandez à votre hébergeur, par écrit, si le correctif est installé. Un hébergeur peut corriger PHP sans changer le numéro de version.
- Contrôlez que vos modules (mbstring, gd, intl, par exemple) sont activés avant de passer à une autre branche de PHP.
- Faites une sauvegarde avant tout changement de version.
- Gardez WordPress, thèmes et extensions à jour : cela reste utile, même si ce n'est pas suffisant ici.
Et pour un simple internaute ?
Rien à installer. Le risque est indirect : un site piraté peut exposer des données ou piéger ses visiteurs. Utilisez un mot de passe différent par site, méfiez-vous des messages suspects et surveillez vos relevés bancaires.
Questions fréquentes
Mon site WordPress est-il en danger ?
Il peut l'être si la version de PHP de votre hébergement n'est pas corrigée. La faille est dans PHP, pas dans WordPress. Demandez à votre hébergeur si le correctif est installé.
Quelles versions de PHP faut-il ?
Les versions corrigées sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. PHP 8.1 et les versions plus anciennes n'ont pas de correctif officiel.
Un site en HTML statique est-il concerné ?
La faille se trouve dans PHP : un site sans aucun script PHP n'exécute pas ce code. Les pages PHP d'un site en HTML (un formulaire, par exemple) restent à vérifier auprès de l'hébergeur.
Des sites ont-ils été mis hors ligne ?
Oui, par précaution : le ministère de l'Intérieur a confirmé la mise hors ligne temporaire de sites de préfectures, et d'autres sites ont affiché des pages de maintenance le 21 octobre. Aucun n'a été signalé comme piraté.
Sources : Selectra (qui cite Reuters et le CERT-FR), Clubic et Astuces Aide Informatique (21 et 22 octobre 2026). Dernière vérification : 23 octobre 2026.